

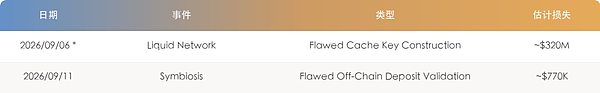
2026年9月6日,比特币侧链Liquid Network遭遇严重安全事件,攻击者利用其底层节点软件Elements中的范围证明缓存机制缺陷,成功绕过校验,凭空创建4,000枚无真实比特币支撑的L-BTC,并通过双向锚定(peg-out)将其兑换为约3,998.5枚真实比特币,总损失高达约3.2亿美元。该事件占本周收录安全事件总损失的99%以上。
Liquid Network攻击原理剖析
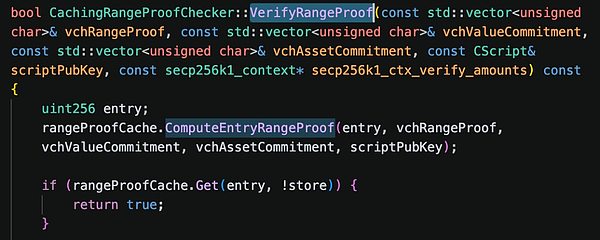
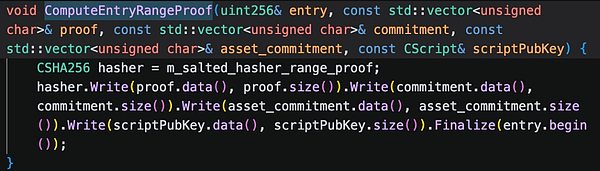
Liquid Network基于Elements构建,使用Pedersen承诺隐藏交易金额,并依赖范围证明确保金额非负。为提升性能,Elements对已验证的范围证明进行缓存,缓存键由范围证明、金额承诺、资产生成元和scriptPubKey四个字段拼接后哈希生成。然而,该实现未在字段间添加长度前缀或分隔符,导致不同字段组合可能产生相同字节流,从而引发缓存键碰撞。
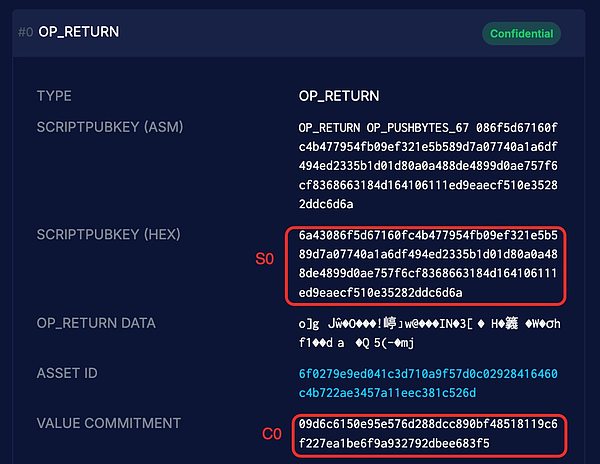
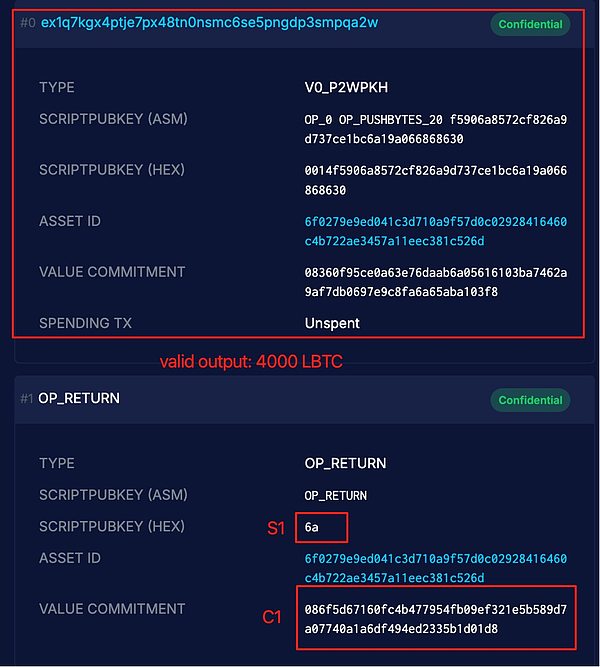
攻击者首先发送一笔包含67字节OP_RETURN数据的交易,其中嵌入了伪造输出的金额承诺与资产标识。随后,在第二笔“增发交易”中,将前一笔的范围证明、承诺、资产标识及部分脚本内容重新组合为新的范围证明字段,并配合极简scriptPubKey(仅0x6a),使得四个字段拼接后的字节流与第一笔完全一致。缓存命中后,系统直接返回“验证通过”,而实际范围证明从未被检查。攻击者借此创建一个承诺负值的输出,并配平一个正向大额输出,最终获得4,000枚无效但可流通的L-BTC。
Symbiosis跨链桥遭链下逻辑漏洞攻击
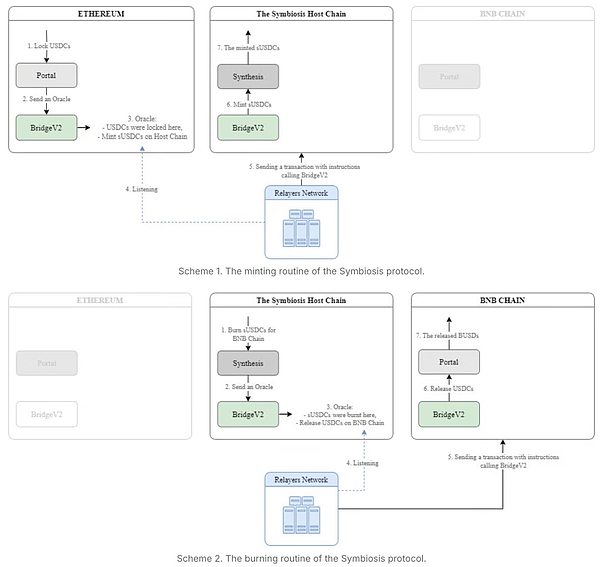
2026年9月11日,跨链协议Symbiosis在BNB Smart Chain、Ethereum和Rootstock上的比特币通道被攻击,造成约9.97 BTC(约合77万美元)损失。攻击并非源于智能合约漏洞,而是其链下服务在处理比特币存款时存在双重逻辑缺陷。
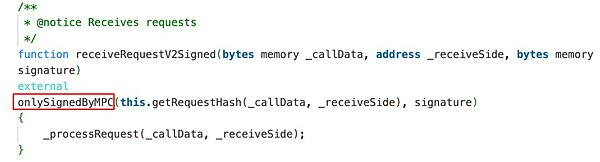
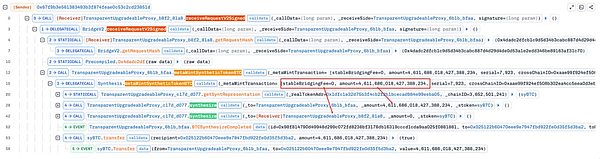
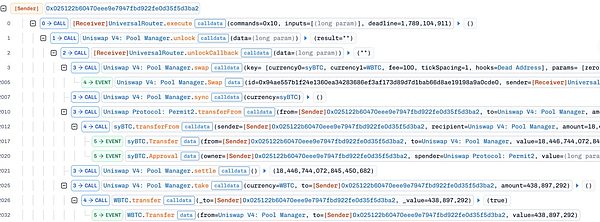
首先,链下解码器从用户可控的交易数据字段中读取“存款人身份”,使攻击者可冒充portal管理员,将最低手续费参数设为负数。其次,在计算铸造数额时,系统直接从存款额中减去手续费,却未检查结果是否为负。由于内部使用有符号整型,负手续费导致实际铸造量远超存款额——例如仅存入330 satoshi,却成功铸造出逾460亿枚syBTC(超过比特币总供应量两千倍)。

事件教训与安全启示
两起事件共同揭示了一个核心问题:当系统用缓存或外部输入替代关键校验时,必须确保标识符或输入解析具备单射性(即不同输入绝不会映射到同一结果)。Liquid Network的缓存键设计忽略了变长字段的边界,而Symbiosis则错误地将用户可控数据视为可信身份来源。
安全最佳实践包括:对多字段哈希必须加入长度前缀或分隔符;特权身份应基于不可伪造的链上签名地址而非用户填写字段;任何涉及数值运算的操作都需严格校验边界,尤其是防止负值导致的溢出或放大效应。此外,链下服务与链上合约之间的信任边界必须明确,链下生成的关键参数应受到链上逻辑的二次约束。