

近日,加州大学圣地亚哥分校与法国计算机科学研究所的研究人员展示了一项针对硬件安全模块(HSM)的巧妙攻击:他们在不提取私钥的情况下,冒充了该防篡改设备并伪造了RSA签名。
该研究于9月20日提交至IACR密码学电子印本档案。不过,加密货币持有者无需恐慌,因为比特币使用椭圆曲线数字签名算法(ECDSA),以太坊等多数主流链同样采用此类方案,而非RSA。
硬件安全模块是企业用于存储私钥并按需签名的防篡改装置。此次攻击中,密钥始终未离开设备,研究者仍成功伪造签名。他们关闭了设备的FIPS认证安全模式,使其能够对未格式化的数字进行签名,并使用自有的测试密钥。随后,他们让设备对约40亿个选定数字签名,并对返回结果进行数学运算,从而掌握了伪造签名的能力。
这就好比一个永不打开的保险库,却会为从门缝塞入的任何空白纸盖章。请求足够多次,便能学会自行仿制印章。
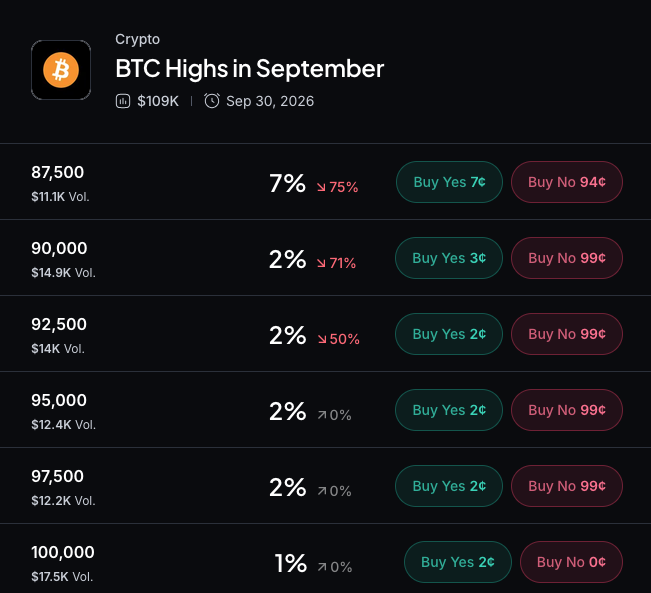
Myriad: How high will Bitcoin go? Click to make your prediction.
数字签名用于证明密钥持有者批准了交易且信息未被篡改。RSA由Rivest、Shamir和Adleman于1977年提出,其安全性基于大素数乘积易算而分解极难。但本次团队并未进行因数分解。
标准RSA签名在运算前会进行填充(如PKCS#1 v1.5或PSS),填充签名不会产生可利用的预言机。作者表示,该攻击对大多数现代RSA部署无即时操作威胁。但某些系统故意提供预言机,例如基于RSA的盲签名,被Cloudflare等用于隐私通行证。
更大的威胁来自量子计算。尽管2023年曾有RSA被量子破解的误报,本次演示则针对1024位密钥。作者呼吁在后量子过渡期放弃RSA。对于比特币,椭圆曲线签名面临Shor算法威胁,谷歌计划2029年前完成后量子迁移。